
Depois do incidente que expôs dados não classificados das secretas portuguesas, explicamos como funcionam estas ameaças, quem está mais exposto e como se proteger.
Um ciberataque a uma empresa informática que prestou serviços às secretas portuguesas permitiu a obtenção de dados não classificados do Sistema de Informações da República Portuguesa (SIRP). O incidente, conhecido esta quinta-feira, 8 de Outubro, surge num momento em que Portugal regista um aumento significativo das ameaças informáticas.
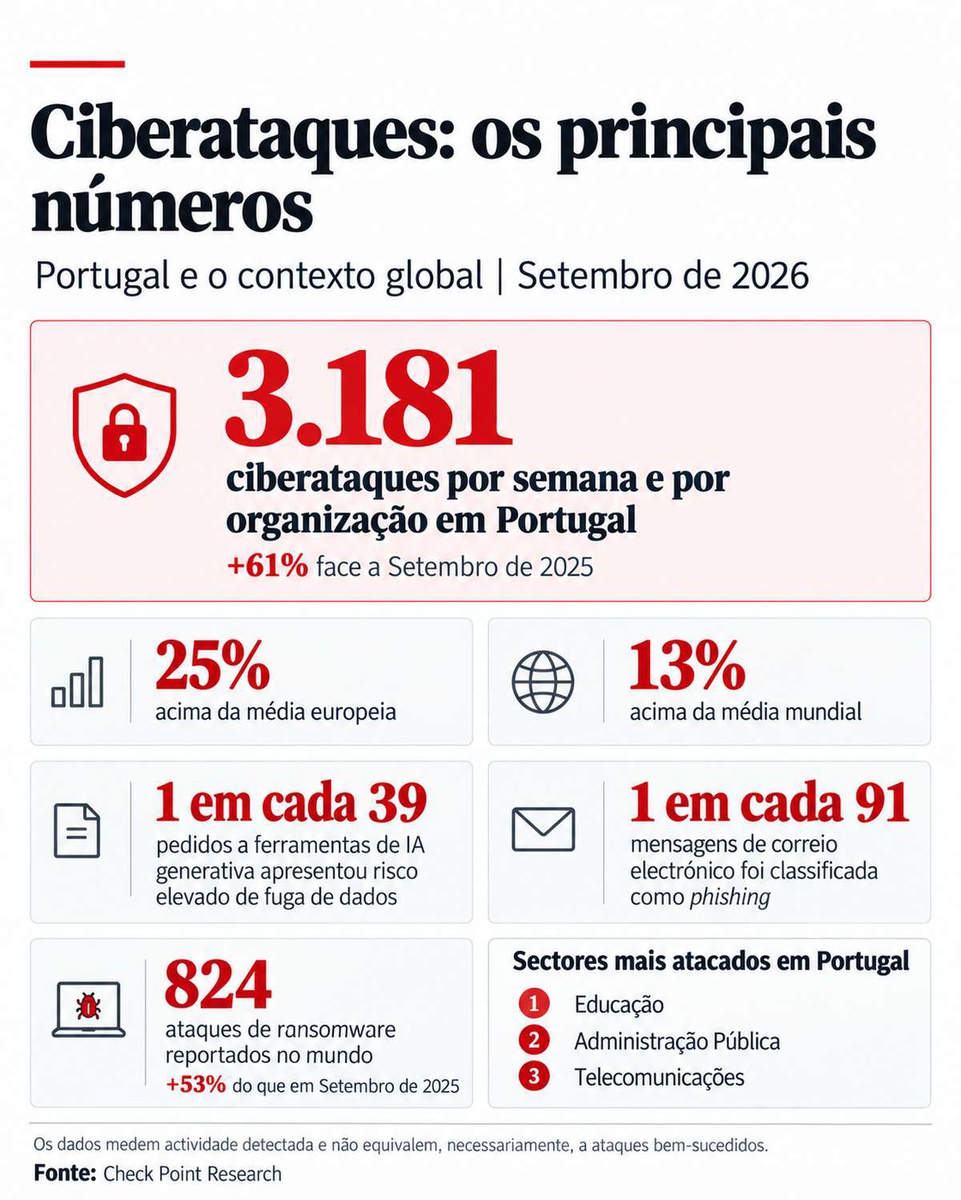
Segundo os dados divulgados hoje pela Check Point Research, divisão de investigação da empresa de cibersegurança Check Point Software, as organizações portuguesas enfrentaram, em Setembro, uma média de 3.181 ciberataques por semana, mais 61% do que no mesmo mês do ano passado.
Ciberataque expõe na Internet dados não classificados das secretas portuguesas
Um ciberataque a uma empresa informática que trabalhou para o Sistema de Informações da República Portuguesa (SIRP) permitiu a piratas informáticas obter dados não classificados das secretas portuguesas e de de outras entidades, confirmou hoje o SIRP.
O número coloca Portugal 25% acima da média europeia e 13% acima da mundial. Mas o que significam estes ataques? Quem corre mais riscos? E que consequências podem ter para os cidadãos?
1. O que aconteceu às secretas portuguesas?
Um grupo de piratas informáticos anunciou a venda de um conjunto de 120 gigabytes de dados alegadamente associados ao SIRP. Segundo informações divulgadas pelo portal especializado Pplware, os atacantes afirmam ter obtido mais de 312 mil ficheiros, incluindo bases de dados, documentos, mensagens de correio electrónico e informação relacionada com aplicações informáticas.
O SIRP confirmou a existência do incidente, mas esclareceu que o ataque atingiu um servidor de desenvolvimento de uma empresa contratada, em 2025, para criar os portais públicos dos serviços de informações.
A instituição garantiu que não houve intrusão nos seus sistemas informáticos internos, nem nos centros de dados do Serviço de Informações de Segurança (SIS) e do Serviço de Informações Estratégicas de Defesa (SIED).
De acordo com o SIRP, os dados potencialmente expostos incluem elementos de um conjunto limitado de candidaturas. Não existem, segundo a instituição, indícios de comprometimento de informação classificada ou operacional.
Os factos foram comunicados à Procuradoria-Geral da República.
Ciberataques em Portugal sobem 15% e superam média global
Check Point revela que os ciberataques em Portugal cresceram 15% em julho, enquanto ransomware, phishing e riscos ligados à IA também aumentaram

2. Quantos ciberataques são registados em Portugal?
Em Setembro de 2026, cada organização portuguesa analisada pela Check Point Research enfrentou, em média, 3.181 ataques informáticos por semana.
O valor representa um crescimento de 61% relativamente a Setembro de 2025 e supera em 636 ataques semanais a média europeia.
É importante perceber que estes números não significam que cada empresa tenha sofrido mais de três mil invasões bem-sucedidas. O indicador mede ataques detectados pelos sistemas de segurança, muitos dos quais são bloqueados antes de produzirem danos.
Também não corresponde ao número total de crimes informáticos participados às autoridades.
Portugal no 19.º lugar dos países europeus mais afetados por cibercrime
Os dados mostram que, no primeiro semestre, "Portugal ocupou o 55.º lugar a nível global e o 19.º lugar na Europa entre os países onde os clientes foram mais fr...

3. Portugal está entre os países mais atacados?
Os dados colocam Portugal acima das médias europeia e mundial, embora não permitam estabelecer uma classificação completa de todos os países.
Entre os países europeus analisados, Itália apresenta um valor muito próximo do português, com 3.190 ataques semanais por organização. Espanha regista 2.507, a Alemanha 2.316, o Reino Unido 1.920 e França 1.815.
A nível mundial, a média atingiu 2.803 ataques semanais por organização, um aumento de 48% num ano.
A Europa foi a região onde os ataques mais cresceram em termos percentuais, com uma subida de 61%. Já a América Latina apresentou a maior média regional, com 3.813 ataques por semana.
4. Que sectores são mais atacados em Portugal?
A Educação lidera a lista dos sectores mais visados, seguida da Administração Pública e das Telecomunicações.
Em quarto lugar surgem os Serviços Financeiros, seguindo-se os Bens e Serviços de Consumo, os Serviços Empresariais e a Indústria Transformadora.
As instituições de ensino e os serviços públicos gerem grandes quantidades de informação e dispõem de redes utilizadas por numerosos trabalhadores, estudantes ou cidadãos.
O regresso às aulas coincide, por exemplo, com um aumento da actividade digital nas escolas e universidades, multiplicando os equipamentos e utilizadores que acedem aos sistemas.
A nível mundial, o sector da Educação registou uma média de 6.656 ataques semanais por organização em Setembro, mais 59% do que um ano antes.
5. Porque é que os piratas informáticos atacam empresas e instituições públicas?
Os objectivos variam. Alguns atacantes procuram roubar dados pessoais, obter informações confidenciais ou aceder a contas e sistemas informáticos. Outros tentam extorquir dinheiro, bloquear serviços ou vender informação obtida ilegalmente.
Uma base de dados com informações de clientes, por exemplo, pode ser utilizada para esquemas fraudulentos. O acesso a sistemas de uma empresa pode também permitir ataques a outras organizações com as quais mantém relações comerciais.
O incidente envolvendo o prestador de serviços do SIRP demonstra um risco importante: uma organização pode ser afectada mesmo sem os seus próprios sistemas terem sido directamente invadidos.
Saiba o que é phishing
Só na última semana, a Autoridade Tributária lançou dois alertas. E desde o início do ano já houve cinco tentativas de enganar os contribuintes com mensagens falsas, supostamente enviadas em nome do fisco. As mais recentes são sobre o IRS. Ficou interessado em saber mais? Venha daí.

6. O que é o phishing e como funciona?
O phishing é uma tentativa de fraude que procura enganar o destinatário de uma mensagem para obter dados pessoais, palavras-passe, códigos de acesso ou informações bancárias.
Pode surgir através de um correio electrónico que aparenta ter sido enviado por um banco, uma empresa de transportes ou um serviço público. Normalmente, a mensagem convida o utilizador a carregar numa ligação, abrir um ficheiro ou fornecer informações.
Em Setembro, uma em cada 91 mensagens de correio electrónico analisadas a nível mundial foi classificada como phishing, contra uma em cada 112 no mês anterior.
Entre estas mensagens fraudulentas, 81% continham ligações e 11% apresentavam anexos.
Estes números não significam que todas as mensagens tenham conseguido enganar os destinatários. Representam tentativas identificadas pelos sistemas de segurança.
7. O que é um ataque de ransomware?
É um tipo de ataque informático em que os criminosos procuram bloquear o acesso a sistemas ou ficheiros, frequentemente através de encriptação, exigindo depois um pagamento para permitir a sua recuperação.
Alguns grupos também roubam informação e ameaçam divulgá-la caso a vítima não pague. É o chamado modelo de dupla extorsão.
Em Setembro foram divulgados 824 ataques de ransomware em todo o mundo, mais 53% do que no mesmo mês de 2025.
Os Serviços Empresariais concentraram 31,3% das vítimas anunciadas publicamente pelos grupos criminosos, seguidos dos Bens e Serviços de Consumo e da Indústria Transformadora.
Estes 824 casos não representam todos os ataques efectivamente ocorridos, mas apenas os identificados a partir das divulgações feitas por grupos de extorsão.
8. A inteligência artificial também representa um risco?
Sim, sobretudo quando os utilizadores introduzem informação confidencial em ferramentas de inteligência artificial generativa sem garantias adequadas de protecção dos dados.
Segundo a Check Point Research, uma em cada 39 instruções submetidas a estas ferramentas, em contexto empresarial, apresentou um risco elevado de exposição de informação sensível.
Este tipo de risco foi identificado em 89% das organizações analisadas que utilizam regularmente estas ferramentas.
Entre os conteúdos detectados encontram-se informações sobre redes informáticas, dados financeiros, documentos jurídicos, informações sobre trabalhadores e dados pessoais.
O perigo não está necessariamente na utilização da inteligência artificial, mas na partilha de informação que não deveria sair dos sistemas internos de uma organização.
9. Os dados pessoais dos cidadãos podem ficar expostos?
Sim. Um ciberataque pode comprometer nomes, contactos, moradas, documentos, credenciais de acesso e outras informações armazenadas por empresas ou instituições.
Mesmo quando os dados não são considerados classificados ou secretos, a sua divulgação pode representar riscos para os titulares.
Informações obtidas num ataque podem ser utilizadas posteriormente em tentativas de fraude, usurpação de identidade ou mensagens enganosas mais convincentes.
No caso das secretas portuguesas, o SIRP admitiu a possibilidade de terem sido expostos elementos de candidaturas, mas não indicou que tivesse ocorrido comprometimento de informação classificada.
10. Como podem os cidadãos proteger-se?
Não existe uma forma de eliminar completamente o risco, mas algumas medidas reduzem a possibilidade de um ataque ter sucesso.
É aconselhável utilizar palavras-passe diferentes para cada serviço, activar a autenticação de dois factores sempre que possível e manter os equipamentos e aplicações actualizados.
Também importa desconfiar de mensagens que exigem decisões urgentes, pagamentos inesperados ou a introdução de dados pessoais através de ligações recebidas por correio electrónico ou SMS.
Antes de fornecer informações, deve confirmar-se a autenticidade do pedido através dos canais oficiais da entidade envolvida.
No caso das empresas e instituições, a prevenção passa ainda por controlar os acessos, proteger as redes, manter cópias de segurança e estabelecer regras sobre a partilha de informação.
11. O número de ataques vai continuar a aumentar?
Não é possível antecipar a evolução dos próximos meses apenas com os dados disponíveis.
Contudo, os números apresentados pela Check Point Research mostram uma trajectória de crescimento durante 2026. A média mundial passou de 2.055 ataques semanais por organização, em Maio, para 2.803 em Setembro, um aumento de 36% em quatro meses.
Omer Dembinsky, responsável de investigação de dados da Check Point Research, alerta para o crescimento das ameaças em várias frentes, incluindo phishing, ransomware e exposição de informação sensível através de ferramentas de inteligência artificial.
O caso envolvendo uma empresa que prestou serviços às secretas portuguesas demonstra, entretanto, que a segurança digital não depende apenas da protecção dos sistemas de uma organização. Também os seus fornecedores podem constituir uma porta de entrada para a exposição de informação.